WordPressのパスワードは、ただ複雑にすればよいわけではありません。
実は、多くの不正ログイン被害は「推測されやすいパスワード」や「他サービスからの使い回し」が原因で起きています。
WordPressの管理画面は、記事の編集だけでなく、テーマの変更やプラグインの追加など、サイトのすべてを操作できる「司令塔」です。そのため、管理者アカウントを乗っ取られると、サイトの改ざん、不正広告の埋め込み、個人情報の流出といった深刻な被害につながります。
しかし、パスワードの強化は、誰でも今すぐ無料で取り組める最強のセキュリティ対策です。
この記事では、WordPress初心者の方でも迷わず実践できるように、専門用語をかみ砕いて「安全なパスワードの作り方」と「安全な管理方法」を丁寧に解説します。
1. WordPressのパスワード対策が重要な理由
管理者アカウントを乗っ取られるとどうなる?
管理者アカウントが不正ログインされると、以下のような重大な被害が発生します。
- サイト内容の改ざん(文章や画像の書き換え)
- 不正な広告や詐欺サイトへの誘導リンクの埋め込み
- 顧客情報や問合せデータの流出
- Google検索から「危険なサイト」とみなされ表示が消える
特に過去に不正アクセスやマルウェアの懸念があったサイトは、一刻も早い対策が必要です。
攻撃者が狙う「使い回し」と「推測」
「他のサービスと同じパスワードを使っている」という状態は非常に危険です。どこか1つのサービスから情報が漏洩した場合、あなたのWordPressにも侵入されてしまいます。
また、攻撃者は「ブルートフォース攻撃(総当たり攻撃)」と呼ばれる手法を使い、自動プログラムで「0001」「0002」あるいは「よく使われる単語」を何万通りも一瞬で試してきます。短く単純なパスワードは、一瞬で破られてしまうと考えましょう。
2. 実は危ない!危険なパスワードの例
以下のようなパスワードを設定している場合は、すぐに変更が必要です。
123456やpasswordなどの定番文字列admin(初期設定で使われやすい名称)- 自分の名前(例:
taro)や誕生日(例:19700101) - 電話番号や車のナンバー
- サイト名+数字(例:
myblog123) - 他のSNSやWEBサービスで使っているもの
ここが危険! 名前や誕生日は、SNSやブログのプロフィールから簡単に推測されます。また「よくあるパスワードリスト」は攻撃者の間で共有されているため、単語の組み合わせ程度では破られてしまいます。
3. 安全なWordPressパスワードの作り方
安全なパスワードを作るポイントは以下の4点です。
- 「短くて複雑」より「長くてランダム」を選ぶ 8文字の複雑な記号混じりよりも、16文字〜20文字以上のランダムな文字列の方が解読に圧倒的な時間がかかります。
- 他のサービスと絶対に使い回さない WordPress専用のパスワードを1つ用意しましょう。
- 個人情報を含めない 名前、ペットの名前、生年月日、電話番号などは一切排除します。
- 自動生成ツールを活用する 自力で考えるとパターン化しやすいため、ブラウザの自動生成機能やパスワードマネージャー(1Password、Bitwardenなど)で生成されたランダムな文字列を使用するのが最も安全です。
4. WordPressのパスワード変更手順
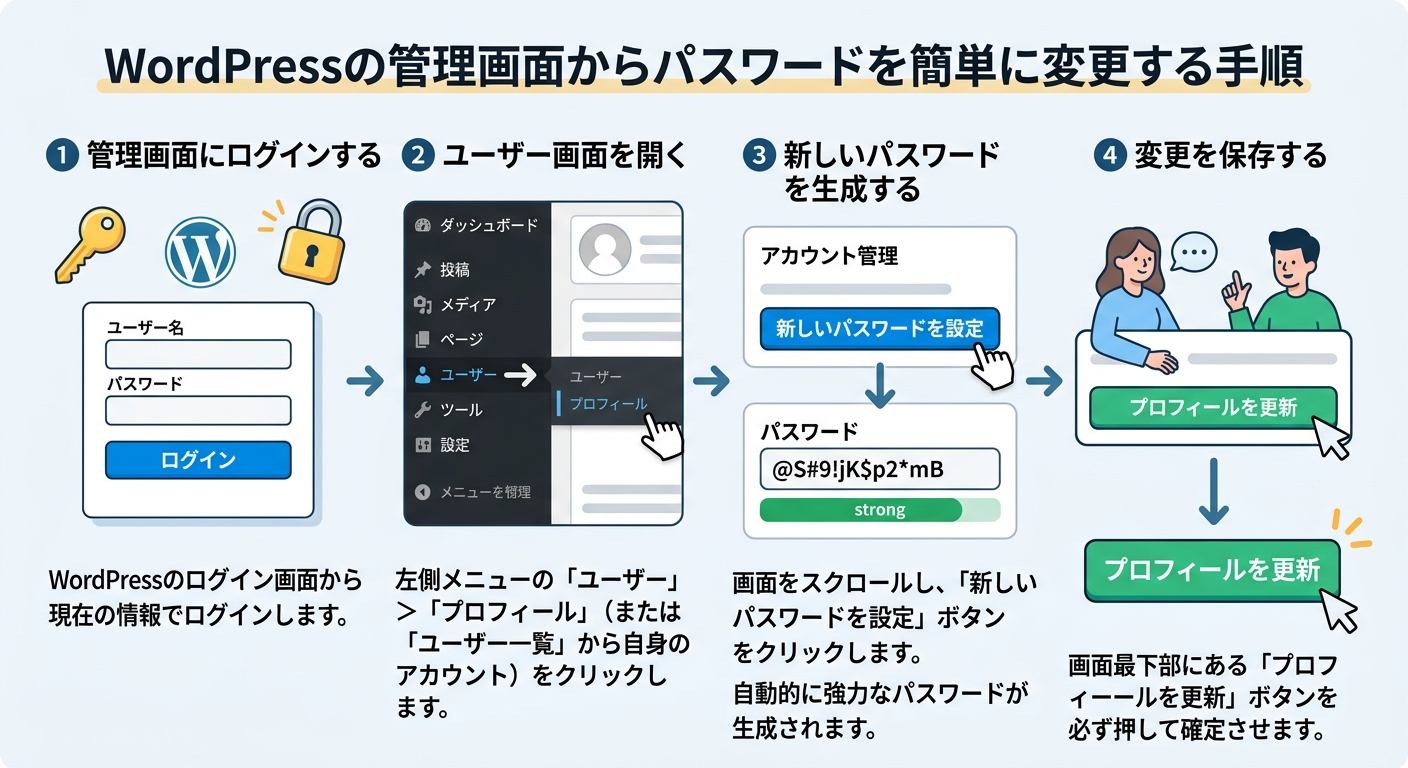
WordPressの管理画面から簡単に変更できます。以下のステップで進めましょう。
- 管理画面にログインする WordPressのログイン画面から現在の情報でログインします。
- ユーザー画面を開く 左側メニューの「ユーザー」>「プロフィール」(または「ユーザー一覧」から自身のアカウント)をクリックします。
- 新しいパスワードを生成する 画面をスクロールし、「新しいパスワードを設定」ボタンをクリックします。自動的に強力なパスワードが生成されます。
- 変更を保存する 画面最下部にある「プロフィールを更新」ボタンを必ず押して確定させます。
5. ユーザー名(ID)のセキュリティも見直そう
パスワードをどれだけ強くしても、ログインIDである「ユーザー名」が単純だと危険度が上がります。
adminやadministratorは絶対に使わない- ブログの投稿者名とログインユーザー名を分ける
- 不要な管理者アカウントは削除するか、権限を「寄稿者」「編集者」に下げる
ユーザー名が推測されると、攻撃者はパスワードの解読だけに集中できてしまうため、ユーザー名の管理もセットで行いましょう。
6. パスワードを安全に管理する方法
せっかく強力なパスワードを作っても、保管方法を誤ると流出の原因になります。
- パスワードマネージャーを利用する(おすすめ) 1PasswordやBitwardenなどの専用ツールを使えば、複雑なパスワードを暗号化して安全に一括管理できます。
- ブラウザ保存機能を使う場合の注意 Google Chromeなどに保存すると便利ですが、PC自体にログインパスワード(画面ロック)を設定していないと、第三者に閲覧されるリスクがあります。
- 紙メモやテキストファイルへの保存は避ける 付箋でモニターに貼る、デスクトップに「password.txt」として保存する、メールやSNSで自分宛てに送信する行為は控えましょう。
7. パスワード以外にもやっておきたいセキュリティ対策
パスワード対策は基本ですが、万全ではありません。以下の対策を組み合わせることで、サイトの安全性が飛躍的に高まります。
① 二段階認証(2FA)を設定する
ログイン時に「パスワード+スマホの認証アプリコード」を求める仕組みです。万が一パスワードが漏れても、第三者の不正ログインを阻止できます。(※「SiteGuard WP Plugin」などのセキュリティプラグインで簡単に導入可能です)
② 本体・テーマ・プラグインを常に最新にする
古くなったプログラムの「脆弱性(スキマ)」を狙った攻撃が多発しています。定期的に更新を行い、使っていないプラグインは削除しましょう。
③ レンタルサーバーの「WAF」を有効にする
レンタルサーバー側で提供されているWAF(Web Application Firewall)を有効にすることで、不正なアクセスや攻撃をサーバーの手前でブロックできます。
④ 定期的なバックアップをとる
万が一の改ざんやトラブルに備え、バックアッププラグインやサーバーの自動バックアップ機能を有効にしておきましょう。
8. パスワードをすぐに変更すべきタイミング
以下に該当する場合は、すぐにパスワードを見直してください。
- パスワードを他のサービスと使い回している
- 長期間(1年以上)パスワードを変更していない
- パスワードを記載したメモを紛失した、または他人に教えてしまった
- ログイン履歴に見覚えのないアクセスがある
- サイトに不審なユーザーアカウントが勝手に追加されている
9. WordPressセキュリティチェックリスト
自分のサイトが安全か、以下の項目をチェックしてみましょう。
- [ ] パスワードを他のサービスと使い回していない
- [ ] 16文字以上のランダムなパスワードを使っている
- [ ] 管理者ユーザー名に
adminやサイト名を使っていない - [ ] 不要な管理者ユーザーが存在しない
- [ ] パスワードマネージャー等で安全に保管している
- [ ] 二段階認証を設定している
- [ ] WordPress本体・テーマ・プラグインを最新状態に保っている
- [ ] 不要なプラグインを削除している
- [ ] レンタルサーバーのWAF設定が「有効」になっている
- [ ] バックアップが定期的に保存される状態になっている
まとめ:まずはパスワードの確認から始めよう!
WordPressのセキュリティ対策は、専門的な知識がなくても「パスワードの見直し」からすぐに始められます。
- 使い回しをやめる
- 16文字以上の長いランダムなパスワードにする
- 二段階認証をセットで設定する
この3点を実施するだけでも、不正ログインのリスクを大幅に減らすことができます。
大切なサイトと読者を守るために、まずは現在のパスワードを確認し、必要であれば今日のうちに変更しておきましょう!

コメント