「ブログを始めたばかりだし、まだアクセスも少ないから、ハッカー(ネットの泥棒)なんて狙ってこないだろう」
ブログを開設したばかりの頃、こんなふうに思っていませんか?
実はこれ、多くの初心者が陥りがちな「大きな誤解」なんです。
攻撃者はブログの大きさを見ていません
「小さなブログだから大丈夫」と思いがちですが、現実は違います。
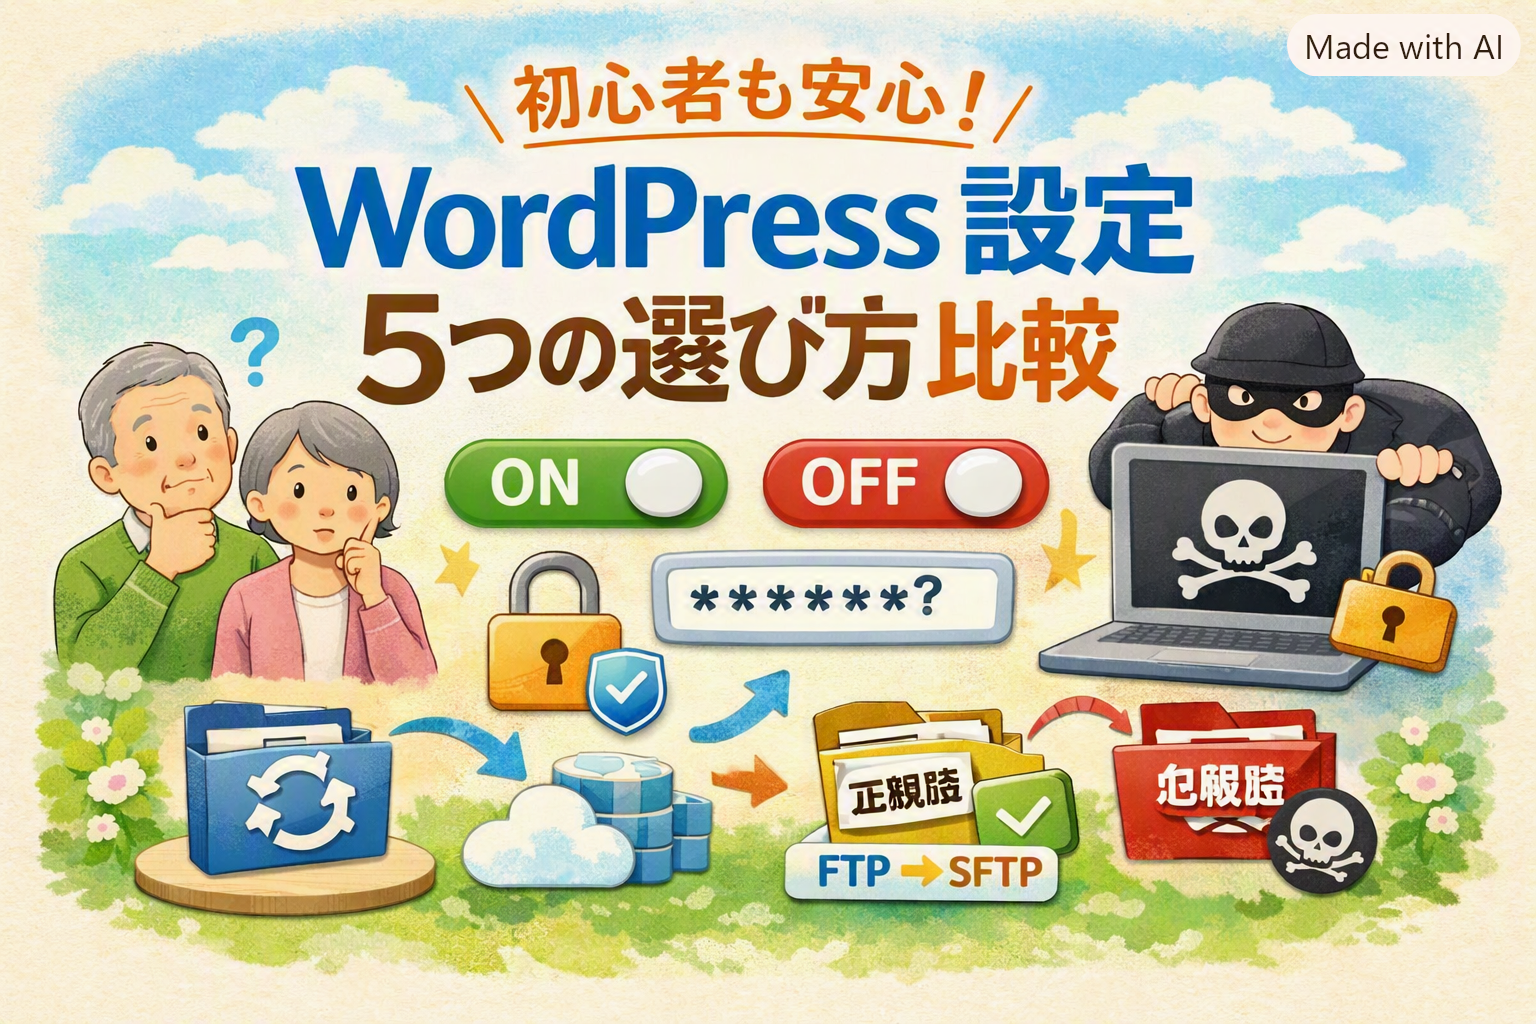
悪意のある攻撃者は、人間が一つずつブログを見ているわけではありません。**「自動攻撃ロボット(ボット)」**を使って、インターネット上のブログを片っ端から自動で調べています。
つまり、ブログのアクセス数や規模は関係なく、「対策がされていない(隙がある)ブログ」が機械的に狙われてしまうのです。街中で「オートロックのない玄関を一軒一軒回って、鍵が開いているドアを探す泥棒」をイメージすると分かりやすいかもしれません。
だからこそ、ブログを始めた最初の段階で、最低限の「マルウェア対策の基本」を知っておくことがとても大切です。
この記事では、50代の初心者の方に向けて、マルウェアの正体や侵入経路、そして「予防・早期発見・復旧準備」の3本柱を分かりやすく解説します!
1. マルウェア感染とは何か?(初心者向けに噛み砕いて解説)
「マルウェア」ってなに?
「マルウェア」とは、悪意のあるプログラム全般を指す言葉です。簡単に言えば、「あなたのブログやサーバーに入り込んで悪さをする不法侵入者」のようなものです。
パソコンの「ウイルス」と似ていますが、ブログの世界では以下のようにイメージしてみてください。
- ウイルス:人間の体に感染するもの(手洗いやマスクで予防)
- マルウェア:ブログ(サーバー)に感染するもの(セキュリティ設定で予防)
あなたのブログという「家」に勝手に侵入し、家具を勝手に動かしたり、壁に落書きをしたり、鍵をすり替えたりするのがマルウェアです。
「感染する」とどうなるの?
マルウェアに感染すると、ブログの裏側に見えない悪意のあるプログラムが住み着いてしまいます。
表面上(読者が見るページ)は何も変わっていないように見えても、裏側(サーバーの中)では以下のようなことが勝手に行われているケースがあります。
- 読者の個人情報を盗み出そうとする
- 勝手に怪しい広告に書き換える
- あなたのブログを足がかりにして、他のサイトへ攻撃を仕掛ける
つまりマルウェア感染とは、「ブログの裏側に、あなたが気づかないうちに悪意のあるプログラムが住み着いてしまった状態」を指します。
2. 初心者のブログで実際に起こりやすい被害例3選
もしマルウェアに感染してしまうと、具体的にどんな被害が出るのでしょうか。典型的な3つの例をご紹介します。
被害例1:広告の勝手な書き換え(広告改ざん)
あなたが記事の中に貼ったアフィリエイト広告やリンクが、攻撃者の指定した「見知らぬ怪しい広告」に勝手に差し替えられてしまいます。
読者からの信頼を大きく損なうだけでなく、検索エンジンのGoogleから「危険なサイト」と判定されてブログが表示されなくなるリスクもあります。
被害例2:スパムページの大量自動生成
自分では数記事しか書いていないはずなのに、ブログの中に海外の怪しい薬の販売ページや宣伝ページなどが、何百ページも自動で作られてしまう被害です。
Googleに「悪質なサイト」とみなされ、検索結果から消されてしまう原因になります。
被害例3:管理者画面の乗っ取り(ログインできなくなる)
攻撃者にIDやパスワードを破られ、ブログの管理画面(WordPressのログイン画面)を乗っ取られてしまいます。
自分が作った大切なブログなのに、自分自身がログインできず、弾き出されてしまう状態です。復旧にはサーバー会社への緊急連絡が必要になり、非常に大変な作業になってしまいます。
3. マルウェアはどこから入ってくる?主な3つの侵入経路
相手を防ぐためには「どこから入ってくるか」を知ることが一番です。特に気をつけるべき3つのルートを押さえておきましょう。
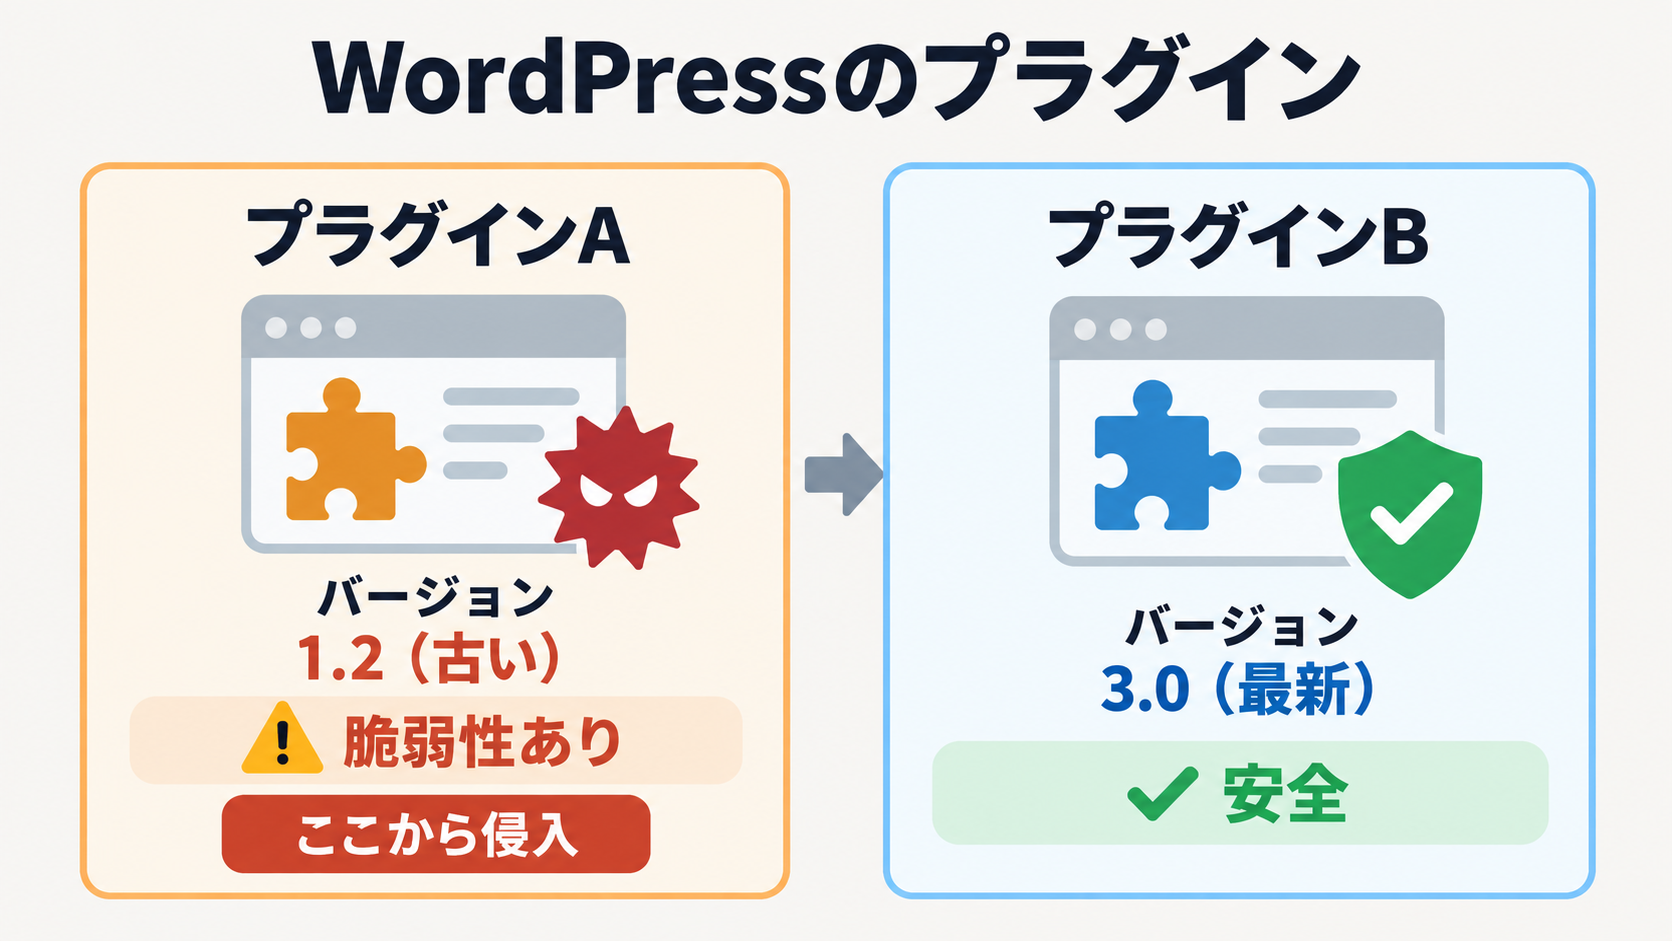
侵入経路1:古いプラグインやテーマの放置(一番多い!)
これが最も多い原因です。
WordPressのプラグイン(便利機能)やテーマ(デザイン)は、セキュリティの弱点が見つかると、開発者が「修正版(アップデート)」を配布します。
このアップデートをせず古いまま放置していると、空いた隙間からロボットに侵入されてしまいます。「鍵が壊れやすいので交換してください」と言われているのに、古い鍵のまま放置しているような状態です。
侵入経路2:推測されやすい「弱いパスワード」
パスワードが「admin」や「123456」、自分の生年月日などの単純なものだと、自動プログラムによってほんの数秒で破られてしまいます。
管理画面のパスワードは、「英数字+記号を混ぜた12文字以上」の複雑なものに設定するのが鉄則です。
侵入経路3:非公式・非正規の無料テーマやプラグイン
本来は有料で販売されている人気のテーマやプラグイン(SWELLなど)が、「海外の怪しいサイトで無料で配られていたから」とダウンロードして使うのは非常に危険です。
無料と引き換えに、ファイルの中に最初からマルウェア(裏口)が仕込まれているケースが多いためです。テーマやプラグインは、必ず公式サイトやWordPressの正規画面から入手しましょう。
4. 今日から覚える!マルウェア対策の3本柱
対策は「お城の防衛」と同じで、3つの段階に分けて考えると整理しやすいです。
- 【柱1】予防(お堀・城壁)
- 目的:そもそも入れないようにする
- やるべきこと:プラグインやWordPressを常に最新にする、強いパスワードを使う、不要なプラグインは削除する。
- 【柱2】早期発見(見張り番)
- 目的:異変にいち早く気づく
- やるべきこと:定期的に自分のブログを表示して確認する、Google Search Console(無料ツール)の警告を受け取れるようにしておく。
- 【柱3】復旧準備(避難経路・バックアップ)
- 目的:万が一感染しても元通りに直せるようにする
- やるべきこと:定期的にブログのバックアップを取っておく。
「予防・発見・復旧」の3つが揃って初めて、安心してブログ運営ができるようになります。
5. これからの連載で学べること
今回はマルウェア対策の「全体像」をお伝えしました。
「難しそう…」と感じた方もご安心ください!これからの連載記事で、具体的な操作手順を一つずつ分かりやすく解説していきます。
- 【設定編】:予防のための具体的な設定(自動更新や強いパスワードの作り方)
- 【チェック編】:ブログの異常に自分で気づくための日常チェック方法
- 【初動対応編】:万が一「おかしいな?」と思った時の正しい対処手順
この連載を順番に試していけば、初心者の方でも「やるべき対策はしっかりやれている!」という大きな安心感が手に入ります。
まとめ:「知っておけば、セキュリティは怖くない!」
最後に、覚えておきたい5つのポイントをおさらいしましょう。
- 小さなブログでも自動ロボットに狙われる
- 主な被害は「広告の書き換え」「スパム生成」「乗っ取り」
- 古いプラグインの放置と弱いパスワードが一番危険
- 対策は「予防・早期発見・復旧準備」の3本柱
- まずはできることから一つずつ進めればOK!
セキュリティの話は専門用語が多くて難しく感じがちですが、正しく知っておけば決して怖いものではありません。
次の記事では、まず今すぐできる「5分で終わる予防設定」から一緒にはじめていきましょう!

コメント